Читы в играх: что это и как они работают в 2026
Если вы только присматриваетесь к приватному софту, наверняка задаётесь вопросом: что такое читы и как работают читы на самом деле. В этом обзоре без воды разберём, что это за программы, какие функции они дают, чем различаются external, internal и DMA-чит, как их ловят античиты вроде Vanguard и BattlEye и почему стопроцентной безопасности не бывает.
Что такое чит простыми словами
Чит — это стороннее программное обеспечение, которое даёт игроку преимущество, недоступное в честной игре. Оно либо читает данные запущенной игры, либо вмешивается в её работу и показывает вам то, чего в обычном интерфейсе нет: позиции врагов сквозь стены, автонаведение прицела, подсказки по здоровью и оружию. Важно понимать: чит работает рядом с игрой или внутри неё на вашем ПК, а не «взламывает сервер». Именно поэтому весь вопрос сводится к тому, насколько незаметно софт добывает нужные данные.
Основные функции читов: ESP, aimbot и другие
Разные сборки собирают разный набор функций. Вот что чаще всего встречается:
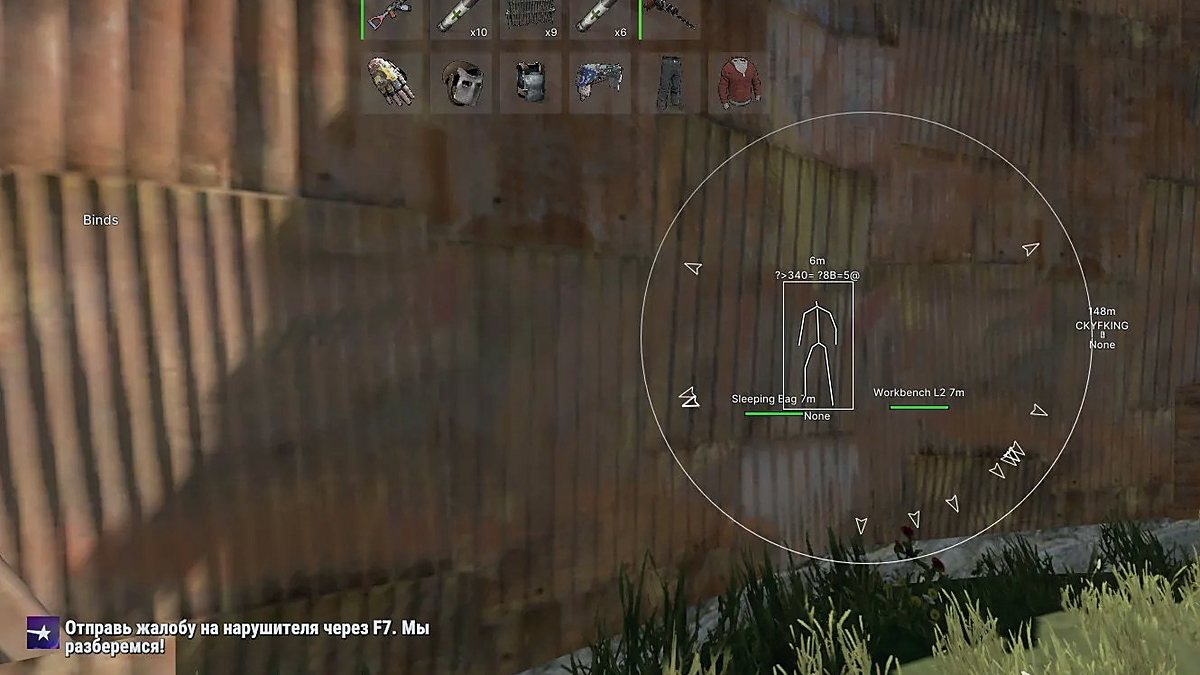
- ESP / Wallhack — обводка врагов сквозь стены с указанием HP, оружия и дистанции. Даёт полную картину поля боя.
- Aimbot — автоматическое наведение прицела на цель. Настраивается по плавности и зоне захвата, чтобы выглядеть человечнее.
- Triggerbot — автовыстрел в момент, когда прицел оказался на противнике.
- Silent Aim — правит траекторию пули к цели без видимого рывка прицела на экране.
- Радар — отдельная миникарта с позициями игроков.
- Chams — перекрашивает модели врагов в яркие сплошные текстуры, чтобы их было видно в любом освещении.
- Мувмент-эксплойты — bhop, авто-стрейф и прочие трюки с передвижением.
Как устроены читы: external, internal, kernel и DMA
Ключевое различие в теме external internal DMA чит — это то, где живёт код и как он добывает данные. От архитектуры зависит и функциональность, и «шумность».
- External (внешние) — работают как отдельная программа и читают память игры извне, ничего не внедряя в её процесс, а рисуют поверх окна. Функций меньше, но следов внутри игры почти нет.
- Internal (внутренние) — библиотека (DLL) внедряется прямо в процесс игры и получает прямой доступ к данным. Точнее и богаче по возможностям, но код живёт внутри защищённого процесса, где его проще обнаружить.
- Kernel / драйверные — работают на уровне драйвера ОС, там же, где и часть современных античитов. Могут прятаться от проверок пользовательского режима, но это прямая гонка с kernel-защитой.
- DMA — отдельная плата по PCIe (или вторая машина) читает память игрового ПК напрямую, минуя его процессор и операционную систему. На игровой машине почти ничего не запущено — поэтому такой подход «тише» для программных проверок, но он дорогой и сложный в настройке.
- AI / пиксельные — нейросеть анализирует картинку экрана и двигает мышь, как человек. В память игры не лезет вообще, поэтому обходит проверки памяти, но уступает в точности и реагирует медленнее.
Логика простая: чем меньше следов чит оставляет внутри игрового процесса и системы, тем меньше зацепок у античита. Поэтому external обычно тише internal, а DMA и AI-решения вовсе выносят работу за пределы игровой памяти.
Публичные и приватные читы
Публичные (бесплатные, массовые) сборки быстро попадают в поле зрения античитов: их сигнатуры расходятся по интернету и оседают в базах детекта, поэтому живут они недолго. Приватные распространяются в закрытом кругу, регулярно обновляются под патчи защиты и не «светятся» массово — за счёт этого держатся дольше. Гарантий это всё равно не даёт, но снижает риск ощутимо. Актуальные приватные сборки можно посмотреть в каталоге ResellerCheats.
Как работают античиты и детект
Античит — это система, которая ищет признаки стороннего вмешательства. Работает она на нескольких уровнях сразу:
- Серверная аналитика поведения — статистика точности, времени реакции, «невозможных» движений прицела. Даже незаметный чит может выдать себя нечеловеческими показателями.
- User-mode мониторинг — сканирование запущенных процессов, памяти и известных сигнатур на вашем ПК.
- Kernel-режим — драйвер с максимальными правами, который видит систему глубже и запускается вместе с ПК.
Так работают Vanguard (Valorant), BattlEye, EAC (Easy Anti-Cheat) и Ricochet (Call of Duty). Отсюда же и HWID-баны — блокируют не только аккаунт, но и железо, привязываясь к его идентификаторам. Чтобы снять такую привязку, используют спуфер — подробнее об этом читайте в статье про HWID-бан и спуфер.
Честно про риски
Скажем прямо: любой чит нарушает правила игры и пользовательское соглашение, а значит, полностью безопасным быть не может. Приватный софт, обновления под патчи и спуфер снижают вероятность бана, но не устраняют её. Аккаунт, потраченные на игру деньги и время — всё это вы ставите на кон сами. Мы не обещаем «вас не забанят»: обещать такое было бы враньём. Наша задача — дать актуальный приватный софт и честно рассказать, как он устроен, чтобы вы принимали решение осознанно.
Частые вопросы
Чем external-чит отличается от internal?
External — отдельная программа, которая читает память игры снаружи и ничего в неё не внедряет; internal внедряется прямо в процесс игры. Internal функциональнее и точнее, external обычно «тише» для части проверок.
Приватный чит защищает от бана на 100%?
Нет. Закрытый доступ и регулярные обновления снижают риск, но никаких гарантий не дают. Полностью безопасных читов не существует.
Что такое HWID-бан и зачем нужен спуфер?
Это блокировка по идентификаторам вашего железа, а не только аккаунта. Спуфер подменяет эти идентификаторы, чтобы снять привязку — подробности в статье про HWID-бан и спуфер.
Готовы подобрать приватный софт с актуальным статусом undetect?
Перейти в каталог